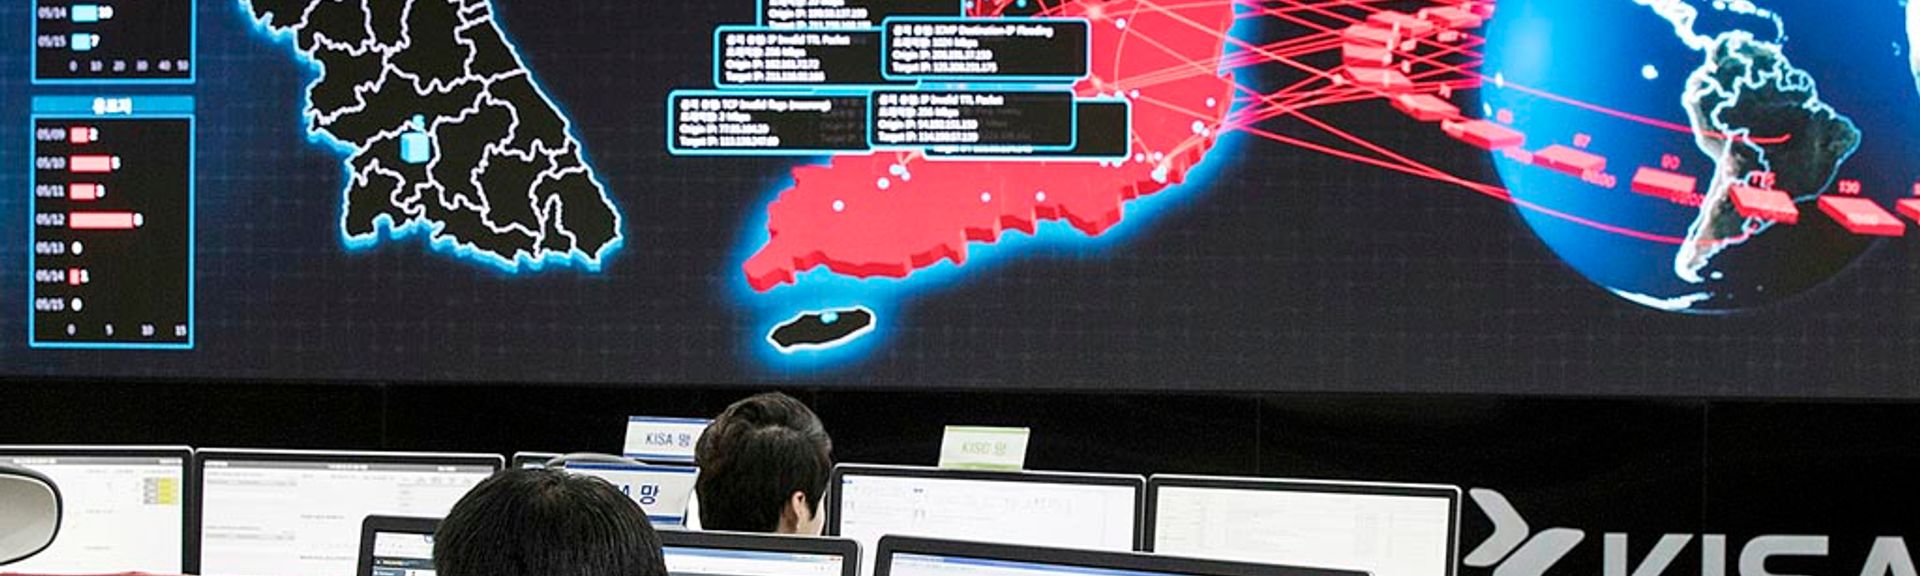
Gelombang serangan siber kembali menyasar industri keuangan Korea Selatan. Kali ini, perusahaan sekuritas Daishin Securities, pengelola investasi Mirae Asset Global Investments, dan bursa kripto Bithumb melaporkan insiden keamanan berbeda.
Menurut laporan TechCrunch pada 28 Oktober 2026, Daishin Securities mengungkap kebocoran data yang berdampak pada 38.490 pelanggan. Informasi yang terekspos mencakup nama, alamat email, dan nomor ponsel. Perusahaan menyatakan telah memberi tahu pelanggan terdampak dan bekerja sama dengan otoritas.
Sementara itu, Mirae Asset dan Bithumb juga melaporkan insiden akses tanpa izin. Namun, keduanya belum memastikan bahwa data pelanggan telah dicuri. Bithumb menyatakan sistem internal yang terdampak terpisah dari jaringan perdagangan dan aset pelanggan tidak terdampak.
Insiden terbaru ini menambah tekanan terhadap sektor keuangan Korea Selatan, yang sebelumnya telah menghadapi serangkaian serangan terhadap bank dan lembaga keuangan lain. Pada September, peneliti keamanan mengaitkan gelombang serangan sebelumnya dengan dugaan penggunaan alat pengujian penetrasi berbasis AI bernama Artex. Belum ada kepastian bahwa AI menjadi penyebab atau digunakan dalam seluruh insiden terbaru.
Regulator Korea Selatan kini mendorong perusahaan keuangan memperkuat pertahanan siber dan merencanakan pemeriksaan terhadap sistem TI sektor swasta.
Kasus ini menunjukkan bahwa sistem pendukung dan layanan internal pun bisa menjadi titik masuk serangan, bahkan ketika jaringan inti yang menangani transaksi atau aset pelanggan tetap terpisah.
Sumber: TechCrunch | The Korea Herald